Regulatorik und IKT-Compliance im Finanzsektor
Björn Birenti
DORA, Dienstleistersteuerung, Informationssicherheit und KI-Governance
Geschäftsführer und Berater mit über 20 Jahren Erfahrung in Prüfung und Beratung von Banken, Versicherungen und Finanzdienstleistern. Ich leite Umsetzungsprojekte von der Gap-Analyse bis zum Regelbetrieb und erarbeite Richtlinien, Prozesse und Register selbst.
Kontakt aufnehmenProfil anfordern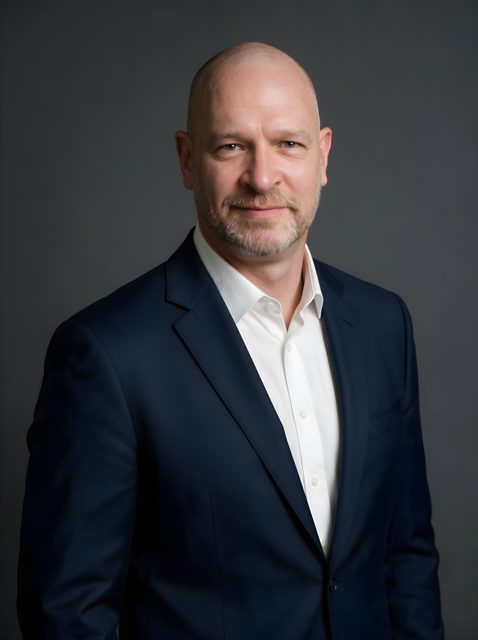
Schwerpunkte
Mein Kern ist das Aufsichtsrecht für Finanzunternehmen. Seit 2025 arbeite ich zusätzlich zur KI-Regulatorik, weil dieselben Fragen wiederkehren: Wer ist verantwortlich, welches Risiko besteht, wie wird gesteuert und nachgewiesen.
Finanzsektor
KI-Regulatorik
Analysieren
Gap-Analysen und Soll-Ist-Abgleiche mit priorisierten Maßnahmen, die eine Organisation tatsächlich umsetzen kann.
Aufbauen
Rollen, Prozesse, Register, Richtlinien und Berichte an Vorstand und Aufsicht, erarbeitet mit den Fachbereichen.
Übergeben
Schulungen und Wissenstransfer, damit die Organisation die Ergebnisse im Regelbetrieb selbst weiterführt.
Ausgewählte Projekte
Auftraggeber nenne ich hier ohne Namen. Das vollständige Profil mit allen Projekten sende ich Ihnen gern zu.
IKT-Dienstleistersteuerung nach DORA
- Steuerung und Dokumentation von IKT-Dienstleistern und Verträgen nach Art. 28 bis 30
- Informationsregister, Risikoklassifizierung, Unterauftragsketten
- Maßnahmen zu Verträgen, Ausstiegsstrategien und Konzentrationsrisiken
KI-Governance für KI-gestützte Automatisierung
- KI-Register mit Rollenprüfung und Risikoklassifizierung
- Rollen, Entscheidungswege und Freigabeprozess für neue KI-Anwendungen
- KI-Leitlinie, Nutzungsrichtlinie und Kompetenzkonzept
IKT-Risikomanagement-Rahmen nach DORA
- Gap-Analyse und neues Framework mit Bewertung, Aggregation und Berichtswesen
- Rollen zwischen erster und zweiter Verteidigungslinie
- Richtlinien, Arbeitsanweisungen und Schulungen
DORA: IKT-Risikomanagement und Drittdienstleister
- Gap-Analysen und priorisierte Maßnahmenplanung
- Aufbau der zweiten Verteidigungslinie im IKT-Risikomanagement
- End-to-End-Prozess der Dienstleistersteuerung
Projektleitung DORA-Umsetzung
- Gap-Analysen und Maßnahmenpläne in den Teilprojekten
- Integration in die Gesamtbankplanung, Statusberichte an die Leitung
Vorbereitung auf eine Prüfung nach § 44 KWG
- Projektleitung mit simulierter Prüfung und Maßnahmenplanung
- Prüfung von ISMS und BCM, DORA-Gap-Analyse
Fachportale und eigene Arbeiten
Was ich in Projekten lerne, teile ich frei zugänglich, mit Fundstellen und ohne Anmeldung.
dora-manager.de
Alle 64 Artikel der DORA mit Einordnung und Umsetzungshinweisen, Werkzeuge zur Einstufung von Dienstleistern und zu Meldefristen, Vorlagen zum Informationsregister.
dora-manager.de öffnenai-regulatorik.de
Die KI-Verordnung mit Umsetzungswegen für 13 Branchen, Prüfchecklisten mit Fundstellen, Entscheidungshilfe zur Einstufung und Generator für KI-Richtlinien.
ai-regulatorik.de öffnenHybride Organisation mit 23 KI-Agenten
Im eigenen Unternehmen arbeiten Menschen und KI-Agenten zusammen, etwa bei der Beobachtung des Aufsichtsrechts, der Lückenprüfung von Dokumenten und der Auswertung von SOC-Berichten. Jeder Entwurf wird vor dem Versand von einem Menschen freigegeben.
Kurze Live-Schulungen
KI-Kompetenz nach Art. 4 für Beschäftigte und Führungskräfte, dazu Formate zu DORA und NIS2 für Leitungsorgane. Online, live und auf das Unternehmen zugeschnitten.
Werdegang
Seit 2002 arbeite ich an derselben Frage in wechselnden Rollen: Wie weist ein Unternehmen nach, dass es Regeln, Risiken, Daten und Dienstleister im Griff hat?
Stationen
| seit 2020 | Selbständiger Berater, Projektleiter und Interimsmanager; heute Inhaber von compliance-experts e. K. |
| 2020 bis 2022 | Interimsmanager, Prokurist und Geschäftsleiter der IT-Servicegesellschaft eines Klinikums |
| 2016 bis 2019 | IT-Compliance Manager und Information Security Manager einer Genossenschaftsbank |
| 2011 bis 2016 | Referatsleiter IT-Prüfung Banken beim Genossenschaftsverband Bayern e. V. |
| 2009 bis 2011 | Information Security Manager und Datenschutzbeauftragter einer Bank |
| 2007 bis 2009 | Consultant Informationssicherheit bei einer Wertpapierbank |
Ausbildung und Qualifikationen
| 2026 | Master Business of AI (MBAI®), Hochschule Fresenius |
| seit 2026 | Intensive Weiterbildung zum AI Expert |
| 2025 | Certified Compliance Professional, Frankfurt School of Finance & Management |
| 2023 | Zertifizierter Beauftragter für MaRisk-Compliance |
| 2019 | Sachverständiger für Informationssicherheit und Datenschutz |
| 2013 | Bachelor of Laws (LL.B.), Fachhochschule Südwestfalen; ISMS Lead Auditor ISO 27001 |
| 2007 bis 2010 | IT-Sicherheitsbeauftragter und Datenschutzbeauftragter (TÜV Nord), COBIT Practitioner (ISACA) |
Kontakt
Für Projektanfragen, Interimsmandate und Schulungen erreichen Sie mich direkt.
bjoern@birenti.de
+49 151 53726379